Ein kompromittierter Rechner muss noch keinen Produktionsstillstand bedeuten. Kritisch wird es, wenn Angreifer von dort aus ungehindert weitere Systeme erreichen, bis hinein in die Produktionsumgebung und zu Steuerungen oder sicherheitskritischen Komponenten.
Hier liegt die Aufgabe einer belastbaren OT-Netzwerkarchitektur: Angriffswege begrenzen. Denn nicht jeder erfolgreiche Erstzugriff lässt sich verhindern. Wie weit ein Angreifer danach kommt, lässt sich jedoch wesentlich beeinflussen.
Was passiert, wenn IT und OT nicht ausreichend getrennt
sind?
Wie relevant die Trennung von IT und OT ist, zeigte der Angriff auf die ukrainische Stromversorgung im Dezember 2015. Die Angreifer drangen zunächst in Unternehmensnetzwerke von Energieversorgern ein und bewegten sich von dort weiter in die industrielle Steuerungsumgebung. Die US-Cybersicherheitsbehörde CISA dokumentierte später, dass die Angreifer bis in die SCADA-Umgebungen, also die Systeme zur Überwachung und Steuerung industrieller Prozesse, vordrangen und dort Schaltvorgänge ausführten. Die Folge waren Stromausfälle bei einer großen Zahl von Kunden.
MITRE dokumentiert für den Angriff ausdrücklich laterale Bewegungen innerhalb des Unternehmensnetzwerks sowie zwischen den industriellen Steuerungssystemen (ICS, Industrial Control Systems) und dem Unternehmensnetzwerk. Dabei wurden unter anderem Zugangsdaten gesammelt und zusätzliche Werkzeuge auf kompromittierte Systeme übertragen.
Mehr zum Cyberangriff auf die ukrainische Stromversorgung im Dezember 2015
Wenn eine vermeintlich private Verbindung zum Angriffsweg
wird
Ein weiterer Vorfall im polnischen Energiesektor vom Dezember 2025 zeigt, dass auch vermeintlich vertrauenswürdige Verbindungen zum Angriffsweg werden können. Nach der Analyse von CERT Polska kompromittierten Angreifer zunächst die Infrastruktur eines Windparks. Von dort gelangten sie über einen privaten Zugangspunkt zu einem Mobilfunknetz, einen sogenannten Access Point Name (APN), zu einer räumlich getrennten Kraft-Wärme-Kopplungsanlage.
Die APN-Konfiguration erlaubte es angeschlossenen Geräten, untereinander zu kommunizieren. Dadurch konnte der Angreifer das Netz nach erreichbaren Systemen durchsuchen, eine speicherprogrammierbare Steuerung mit Standardzugangsdaten übernehmen und sie als Brücke in das OT-Netz der Anlage nutzen. Dort erreichte er weitere industrielle Steuerungen und versetzte sie in einen Betriebszustand, der eine Dampfturbine und die Prozesswasseraufbereitung zum Stillstand brachte.
Mehr zum Angriff auf die polnische Kraft-Wärme-Kopplungsanlage
Beide Fälle zeigen dasselbe Grundproblem: Ein erfolgreicher Erstzugriff wird zum Produktionsrisiko, wenn Angreifer über unzureichend abgesicherte Verbindungen in kritische OT-Bereiche vordringen können. Dabei spielt es keine Rolle, ob der Weg aus der Unternehmens-IT oder über ein privates Netz führt. Fehlen wirksame Grenzen, kann sich die Kompromittierung eines einzelnen Systems auf weitere Anlagen und Produktionsbereiche ausweiten.
Zonierung begrenzt den Bewegungsradius
Zwei Ansätze helfen dabei, OT-Netze sinnvoll zu strukturieren: das Purdue-Modell und das Zonen-und-Conduits-Modell der IEC 62443. Sie verfolgen unterschiedliche Zwecke, lassen sich in der Praxis aber gut miteinander verbinden.
Das Purdue-Modell ordnet industrielle Systeme hierarchisch nach ihren Aufgaben – von den Produktionsprozessen und Steuerungen bis zur Unternehmens-IT. Es schafft damit ein übersichtliches Bild der Architektur und macht sichtbar, an welchen Ebenen Übergänge kontrolliert werden sollten. Für die konkrete Absicherung reicht diese Einteilung allein jedoch nicht aus.
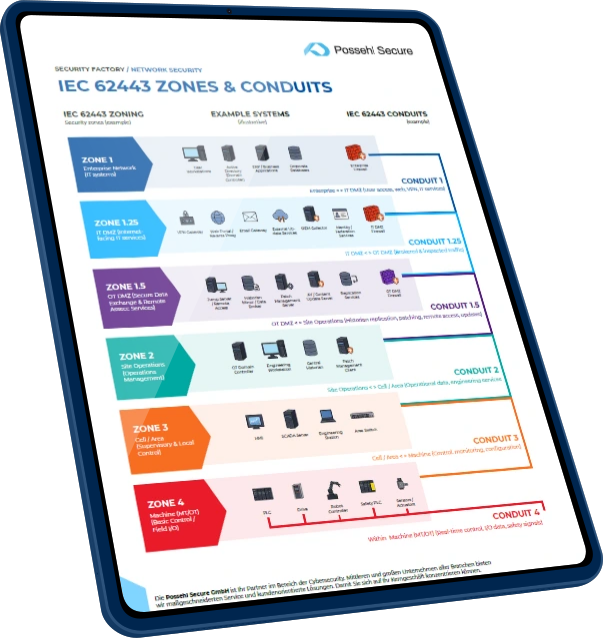
Die IEC 62443 setzt an einem anderen Punkt an: Sie strukturiert Systeme anhand ihres Risikos und Schutzbedarfs in Zonen. Die notwendigen Kommunikationswege zwischen diesen Bereichen werden als Conduits definiert und durch geeignete Sicherheitsmaßnahmen kontrolliert, beispielsweise durch separate oder zentral eingesetzte Firewalls. Für die Zonierung sind insbesondere IEC 62443-3-2 und IEC 62443-3-3 relevant.
Vereinfacht gesagt liefert das Purdue-Modell eine Orientierung für den hierarchischen Aufbau einer industriellen Umgebung. Die IEC 62443 ergänzt diese Perspektive um eine risikobasierte Einteilung in Zonen und kontrollierte Kommunikationswege. Zonen müssen deshalb nicht starr den einzelnen Purdue-Ebenen folgen: Je nach Produktionsprozess können Systeme derselben Ebene unterschiedlichen Zonen angehören oder Systeme über mehrere Ebenen hinweg zu einer Zone zusammengefasst werden. Maßgeblich sind die betrieblichen Abhängigkeiten und die Folgen einer möglichen Kompromittierung.
Mehr zum Purdue-Modell Mehr zum Zonen-und-Conduits-Modell der IEC 62443
DOWNLOAD
IEC 62443 Zonen & Conduits
Wir bringen das Purdue Model mit der IEC 62443 Zonierung und IEC 62443 Conduits in eine praktische Übersicht.
Laden Sie hier die Infografik
>> IEC 62443 Zones & Conduits << runter.
Zwischen IT und OT gehört eine kontrollierte Übergangszone
Besondere Aufmerksamkeit verdient der Übergang zwischen Unternehmens-IT und Produktion. Management, Monitoring, Datenaustausch oder administrative Aufgaben erfordern häufig eine Kommunikation über diese Grenze hinweg.
Direkte Verbindungen von der IT zu OT-Systemen schaffen dabei unnötige Angriffswege. Eine IT/OT-DMZ (Demilitarized Zone) bildet einen kontrollierten Übergangsbereich zwischen Unternehmens-IT und Produktionsnetzwerk. Benötigte Dienste und Datenflüsse werden gezielt darüber geführt, anstatt direkte Zugriffe auf Produktionssysteme zuzulassen.
Das gilt ebenso für externe Dienstleister. Fernwartung ist in vielen Produktionsunternehmen notwendig. Daraus sollte jedoch kein dauerhafter, unkontrollierter Zugang zu kritischen Systemen entstehen. Hier gehören Netzwerksegmentierung und kontrollierte privilegierte Zugriffe zusammen: Die DMZ begrenzt die möglichen Kommunikationswege, Privileged Access Management (PAM) kontrolliert zusätzlich administrative Zugriffe.
In der Praxis bedeutet das: Fernwartungszugänge werden auf die benötigten Systeme beschränkt, zeitlich begrenzt freigegeben und nachvollziehbar überwacht. So lassen sich externe Arbeiten ermöglichen, ohne einen zusätzlichen dauerhaften Angriffsweg in die Produktion zu schaffen. Die CISA führt die sichere Zusammenarbeit mit externen ICS-Integratoren daher als eigenes Handlungsfeld für Betreiber von OT-Umgebungen auf.
Mehr zum Mehr zu ICS-Integratoren
Besonders kritische Systeme brauchen eigene Grenzen
Nicht alle OT-Systeme sind gleich kritisch und sollten deshalb auch nicht derselben Vertrauenszone angehören. Steuerungs-, Engineering-, Fernwartungs- und Safety-Systeme erfüllen unterschiedliche Aufgaben und bringen unterschiedliche Risiken mit sich.
Welche Systeme voneinander getrennt werden sollten und welche Kommunikation zwischen ihnen notwendig bleibt, ergibt sich aus ihrem jeweiligen Schutzbedarf und den möglichen Auswirkungen einer Kompromittierung.
Für die Praxis heißt das: Je größer die möglichen Auswirkungen einer Kompromittierung auf Produktion, Sicherheit oder Verfügbarkeit sind, desto genauer müssen Zugriffe und Kommunikationswege kontrolliert werden.
Gute Zonierung beginnt nicht mit der Firewall
Bevor technische Schutzmaßnahmen geplant werden, müssen die Produktionsumgebung und ihre Abhängigkeiten verstanden sein:
- Welche Systeme und Prozesse sind besonders kritisch?
- Welche Kommunikation ist für den Betrieb notwendig?
- Wo bestehen direkte Verbindungen zwischen IT und OT?
- Welche Zugänge nutzen Dienstleister oder Hersteller?
Auf dieser Grundlage lässt sich ein Zonenmodell mit definierten Kommunikationswegen und passenden technischen Kontrollen entwickeln. So werden unnötige Angriffswege reduziert und zugleich Abhängigkeiten sichtbar, die im Ernstfall eine Ausbreitung begünstigen können.
Die Umsetzung in der Praxis erfolgt jedoch selten auf der grünen Wiese. IP-Adressen lassen sich häufig nicht ohne Auswirkungen auf Steuerungen, Maschinen oder Herstellerfreigaben ändern. Historisch gewachsene Kommunikationsbeziehungen sind oft nur unvollständig dokumentiert, während kurze Wartungsfenster und die laufende Produktion den Handlungsspielraum begrenzen. In solchen Umgebungen werden bestehende Datenflüsse zunächst beobachtet und schrittweise bewertet. Neue Regeln lassen sich so erst transparent überwachen und anschließend gezielt durchsetzen, ohne funktionierende Produktionsabläufe vorschnell zu beeinträchtigen.
Das Ziel: aus einem Sicherheitsvorfall keinen Produktionsvorfall machen
OT-Zonierung verhindert weder den Diebstahl von Zugangsdaten noch neu entdeckte Schwachstellen. Sie begrenzt vielmehr die Möglichkeiten, die einem Angreifer nach einem erfolgreichen Einstieg offenstehen.
Für Produktionsunternehmen geht es deshalb um zwei Ebenen der Absicherung: Angriffe möglichst zu verhindern und gleichzeitig die Architektur so auszulegen, dass eine erfolgreiche Kompromittierung nicht unkontrolliert auf weitere Systeme und Produktionsbereiche übergreifen kann.
Eine sauber geplante Zonierung schafft dafür die notwendigen Grenzen. Sie begrenzt Angriffswege und hilft, einen Sicherheitsvorfall möglichst dort einzudämmen, wo er begonnen hat.
DOWNLOAD
IEC 62443 Zonen & Conduits
Wir bringen das Purdue Model mit der IEC 62443 Zonierung und IEC 62443 Conduits in eine praktische Übersicht.
Laden Sie hier die Infografik
>> IEC 62443 Zones & Conduits << runter.
Weitere Artikel zum Thema OT Security:
OT SECURITY
>> Wenn Cybervorfälle die Produktion treffen: Was OT-Security mit Geschäftskontinuität zu tun hat <<
OT VISIBILITY
>> Blinde Flecken im Produktionsnetz: Was für wirksame OT-Sicherheit sichtbar werden muss <<
OT SOC (SECURITY OPERATIONS CENTER)
>> OT-SOC: IT- und OT-Telemetrie verbinden für mehr Produktionssicherheit <<